

パスワード付きZIPファイルとパスワードを別々のメールで送る「PPAP」を廃止する場合、取引先とのファイルのやり取りを別の方法に切り替える必要があります。OneDriveやSharePointの共有リンクを利用する方法のほか、法人向けファイル転送サービスや、自社で契約したクラウドストレージを利用する方法があります。
この記事では、それぞれの方法を、ファイルの送受信、取引先のアカウント登録、保存先、URLの有効期限、操作履歴などの観点から比較します。Microsoft 365を利用している企業の情報システム担当者が、既存の契約で対応できるのか、新たな仕組みを導入する必要があるのかを判断できるように整理しました。
本記事のポイント
- PPAPを廃止する目的は、ZIP暗号化を別の形式に置き換えることではなく、送信後もファイルへのアクセスを管理できるようにすることです。
- 取引先への送信だけでなく、取引先からファイルを受け取る場合は、アップロード用URLの発行方法や保存先も比較する必要があります。
- 既存のOneDrive/SharePointで対応できる企業と、自社で管理する送受信環境が必要な企業では、適した方法が異なります。
PPAPの代替では送信後のアクセスも管理する
PPAPには、パスワードを別のメールで送る手間に加え、セキュリティ上の問題があります。ZIPファイルとパスワードが同じメール経路を通るため、宛先を間違えると両方とも誤った相手に届いてしまいます。また、暗号化されたZIPファイルは、受信側のセキュリティ製品で内容を検査しにくいという問題もあります。
内閣府と内閣官房は2020年11月、ZIPファイルとパスワードを同じ経路で送る方式について、セキュリティと受信者の利便性の両面から適切ではないと判断し、廃止しました。IPAも、暗号化された添付ファイルはメールの配送経路上でセキュリティ製品による内容の検査が難しいことや、パスワード付きZIPファイルを悪用した攻撃が実際に発生していることを説明しています。
詳しくは、内閣府の「令和2年11月24日記者会見要旨」とIPAの「ショートカットファイルを悪用した攻撃」をご覧ください。
そのため、代替手段を選ぶ際には、通信が暗号化されているかだけでなく、送信後にアクセス権を変更できるか、共有リンクを無効にできるか、ダウンロード履歴を確認できるかといった点も比較する必要があります。
| 確認する場面 | 必要な管理 |
|---|---|
| 送信前 | 宛先、ファイル、公開範囲を確認する |
| 送信中 | 通信を暗号化し、必要な相手だけにアクセスを許可する |
| 送信後 | 有効期限、ダウンロード回数、共有停止、ダウンロード履歴を管理する |
| 保管中 | 保存場所、管理者、削除時期を決める |
PPAP廃止後の主な選択肢
PPAPの主な代替手段は、既存のクラウドストレージ、法人向けファイル転送サービス、自社クラウド上に構築する送受信環境、SFTPなどの専用転送の4つです。
メールに添付できない大容量ファイルを送りたいだけなのか、機密情報を含むファイルを継続的にやり取りするのかによって、適した方法は異なります。
OneDrive/SharePointの共有リンク
Microsoft 365を契約している企業であれば、OneDriveやSharePointにファイルを保存し、共有リンクを取引先に送る方法があります。
共有相手の指定、閲覧・編集権限、有効期限の設定、共有の停止などが可能です。ただし、利用できる機能や管理できる範囲は、リンクの種類、契約内容、管理者の設定によって異なります。単発のファイル送信であれば、既存の契約で対応できる場合があります。
一方、匿名リンクは、組織の外部共有設定によっては利用できません。また、匿名リンクを利用できる場合でも、リンクを転送された第三者がアクセスできるうえ、アクセスした人を個人単位で特定できない点に注意が必要です。
「特定のユーザー」リンクでは、共有相手がMicrosoftアカウントでサインインするか、メールで届くワンタイムパスコードを使って本人確認を行います。
なお、担当者個人のOneDriveを利用する場合は、異動や退職に伴うファイルの引き継ぎ方法も、あらかじめ決めておく必要があります。
OneDrive/SharePointのファイル要求
取引先からファイルを受け取る場合は、OneDriveやSharePointのファイル要求機能を利用できます。取引先向けのアップロード専用リンクを作成し、そのリンクからファイルを送ってもらう仕組みです。 取引先はMicrosoftアカウントがなくてもファイルをアップロードできますが、保存先フォルダの中身や、ほかの利用者がアップロードしたファイルは閲覧できません。
ただし、利用するには、SharePointまたはOneDriveで匿名リンク(Anyoneリンク)が許可されており、管理者がファイル要求機能を有効にしている必要があります。
また、サインインしていない利用者が入力する氏名は、本人確認の代わりにはなりません。ファイルの送信者を厳密に確認する必要がある業務では、別の認証方法を検討してください。
利用条件の詳細は、Microsoftの「Create a file request」で確認できます。
法人向けファイル転送サービス
法人向けファイル転送サービスでは、ファイルの送受信、有効期限、回数制限、操作履歴などを一つのサービスで管理できます。
製品によっては、取引先にアカウント登録を求めずに、大容量ファイルを送受信することも可能です。
製品を選ぶ際は、送受信できるファイルの最大容量に加え、データの保存先となる国・地域、保存期間、暗号化やウイルス検査の有無を確認します。管理機能についても、管理者が確認できるログ、送信の取り消し、利用者の一括管理、契約終了後のデータ削除方法などを比較します。 無料のファイル転送サービスを業務で利用する場合も、これらの機能や条件が社内のセキュリティ要件を満たしているか確認する必要があります。
自社クラウド上に送受信環境を用意する
ファイルの保存先やアクセス権を自社で管理したい場合は、自社で契約しているAzureなどのクラウドストレージを使い、ファイルの送受信環境を構築する方法があります。
例えばAzure Storageでは、アクセスできるファイル、許可する操作、有効期間を限定したSAS URLを発行できます。
自社で契約したクラウドを利用することで、データの保存先や利用状況を自社で管理できます。 ただし、ストレージや認証の設定、URLの発行、ログの管理、ファイルの削除、費用の監視などを設計する必要があります。これらを継続して運用する担当者も必要です。
なお、Microsoftは、可能な場合にはMicrosoft Entra IDとマネージドIDを利用し、SASを使う場合はユーザー委任SASを選択することを推奨しています。
SFTPなどの専用転送
システム間で定期的にファイルを交換する場合は、SFTPやマネージドファイル転送も候補になります。
大量のデータを自動連携する場合や、決まった時刻にファイルを転送する処理には適しています。
ただし、一般の取引先がブラウザから単発でファイルを送受信する用途では、アカウントの発行や接続設定が必要となり、取引先の負担が大きくなります。
送信と受信の要件から比較する
代替手段は、既存の契約で利用できるかどうかだけで選ぶものではありません。取引先にどのような操作を求めるのか、自社でどこまで管理する必要があるのかも確認します。
| 選択肢 | 取引先への送信 | 取引先からの受信 | 相手のアカウント | 保存先 | 管理上の注意 |
|---|---|---|---|---|---|
| OneDrive/SharePoint | 共有リンク | ファイル要求 | 設定により不要 | Microsoft 365テナント | 外部共有設定と所有者の引き継ぎ |
| 法人向けファイル転送 | 製品の送信機能 | 対応製品では受信用URLを発行 | 不要な製品がある | サービス事業者のクラウド | 保存場所、期間、ログ、契約終了時の削除 |
| 自社クラウド上の送受信環境 | 期限付きURL | アップロード用URL | 設計により不要 | 自社契約のクラウド | 構築と継続運用を自社または委託先が担当 |
| SFTP/専用転送 | クライアントまたは自動処理 | クライアントまたは自動処理 | 原則必要 | 契約・構築したサーバー | アカウント、鍵、接続先の管理 |
続いて、有効期限やアクセスの無効化、操作履歴と本人確認、費用、運用負担について比較します。
具体的な機能や料金は契約内容や製品によって異なるため、ここでは費用の仕組みと、導入前に確認すべき項目を整理します。
| 選択肢 | 期限・失効 | 履歴・本人確認 | 費用の構造 | 導入・運用負担 |
|---|---|---|---|---|
| OneDrive/SharePoint | リンクの種類、契約、設定による | 特定ユーザーは認証可能。匿名リンクでは利用者単位の追跡不可 | 既存のMicrosoft 365契約で利用できる場合がある | 外部共有設定、所有者、退職者への対応を管理 |
| 法人向けファイル転送 | 有効期限、回数制限、失効方法を製品ごとに確認 | 認証方式、送受信ログ、CSV出力を確認 | 初期費用、月額料金、利用者数、転送量など | 利用者登録、社内ルール、契約更新を管理 |
| 自社クラウド上の送受信環境 | URL発行時の条件として設計 | 認証と監査ログを構築時に設計 | 構築費、保守費、ストレージなどの従量料金 | クラウド設定、監視、削除、費用を継続管理 |
| SFTP/専用転送 | アカウント、鍵、サーバー側で制御 | 接続ログを管理 | サービス契約料またはサーバー構築・保守費 | アカウント、鍵、接続設定の配布と更新 |
自社に合う方法を5つの質問で絞る
それぞれの方法の特徴を比較したら、次の5つの質問を使って、自社の要件に合わない選択肢を除外していきます。
- 取引先へ送るだけか、取引先からも受け取るか。
取引先からファイルを受け取る場合は、アップロード専用URLを発行できるか、アップロードされたファイルをどこに保存するかも確認します。 - 取引先にアカウント登録やサインインを求められるか。
さまざまな取引先と単発でファイルをやり取りする場合は、アカウント登録が不要な方法が適しています。 - ファイルを誰のクラウドに保存するか。
サービス事業者が管理するクラウドで問題ないのか、自社で契約しているMicrosoft 365やAzureに保存する必要があるのかを決めます。 - 期限、失効、履歴をどこまで管理するか。
誤送信した際にリンクを無効化したい場合や、ダウンロード回数の制限、監査ログの取得が必要な場合は、それらの機能と管理者権限を確認します。 - 単発の大容量送信か、機密ファイルの継続的な授受か。
単発のファイル送信と、個人情報や契約書などを継続的にやり取りする業務では、本人確認や操作履歴に求められる要件が異なります。
既存のMicrosoft 365で要件を満たせるのであれば、まずはOneDrive/SharePointを検討します。
送信と受信の操作を統一し、有効期限、回数制限、操作履歴を専用画面で管理したい場合は、法人向けファイル転送サービスを比較します。
また、ファイルの保存先を自社で契約しているAzureに限定したい場合は、Azure上に専用の送受信環境を構築する方法が候補になります。
PPAP廃止を5段階で進める
代替手段を導入しただけでは、PPAPを廃止できたことにはなりません。従業員が従来どおりパスワード付きZIPファイルを送ったり、取引先から同じ形式のファイルが届いたりする状況は残ります。
移行の対象と例外を決め、少人数で試したうえで、社内外に新しい方法を案内するという順序で進めます。
- 現状を把握する。
ファイルの送受信件数、最大容量、取り扱う機密情報の種類、利用部門、取引先側の制約を確認します。 - 要件を分ける。
単発のファイル送信、取引先からの受信、共同編集、システム間連携を一つの方法にまとめようとせず、それぞれに必要な認証方法と操作履歴を整理します。 - 候補を選ぶ。
まずは既存のMicrosoft 365で要件を満たせるか確認します。対応できない要件がある場合に、法人向けファイル転送サービスや自社クラウド上の送受信環境を比較します。 - 少人数で試す。
社内の利用者と取引先の双方で、本人確認、アップロード、ダウンロード、アクセスの無効化などの操作を試します。あわせて、問い合わせがどの程度発生するかも確認します。 - ルールを切り替える。
新しい方法の利用手順、禁止する送信方法、例外申請の手続き、取引先への案内方法を周知します。また、取引先からパスワード付きZIPファイルを受信した場合の対応についても周知します。
ファイルを自社契約のAzureに保存したい場合の選択肢
さとりファクトリのSecureTransferは、取引先にファイルを送るためのダウンロードURLと、取引先からファイルを受け取るためのアップロードURLを発行できる法人向けWebアプリです。取引先のアカウント登録は不要で、ファイルは自社で契約・管理するAzure Storageに保存されます。有効期限や回数制限、送受信履歴も一つの画面で管理できます。
SecureTransferが候補になる条件
- 取引先へのファイル送信と、取引先からの受信を一つの画面で管理したい
- 取引先のアカウント登録を不要にし、指定したメールアドレスに届く認証コードで本人確認を行いたい
- ファイルの保存先を自社契約のAzure Storageにしたい
- 有効期限、回数制限、ファイルの削除、監査ログを管理者が管理できるようにしたい
既存のOneDrive/SharePointで要件を満たせる場合や、サービス事業者のクラウドにファイルを保存しても問題ない場合は、SecureTransferを追加する必要はありません。
一方、上記の条件に当てはまる場合は、無料トライアルで実際の操作を確認できます。取引先とのやり取りを想定し、ダウンロードURLとアップロードURLの発行、メール認証、有効期限や回数の制限、操作履歴の確認などを試せます。
管理者は、失効時のファイル削除などの既定値を設定できるほか、操作履歴を検索し、CSV形式で出力できます。なお、記録とファイルを削除できるのは管理者だけです。
Azureの契約状況と現在のファイル送受信の方法を確認したうえで、環境の構築や初期設定についても相談できます。
送受信の詳しい手順と無料トライアルについては、「SecureTransferの送受信方法と無料トライアルを見る」をご覧ください。
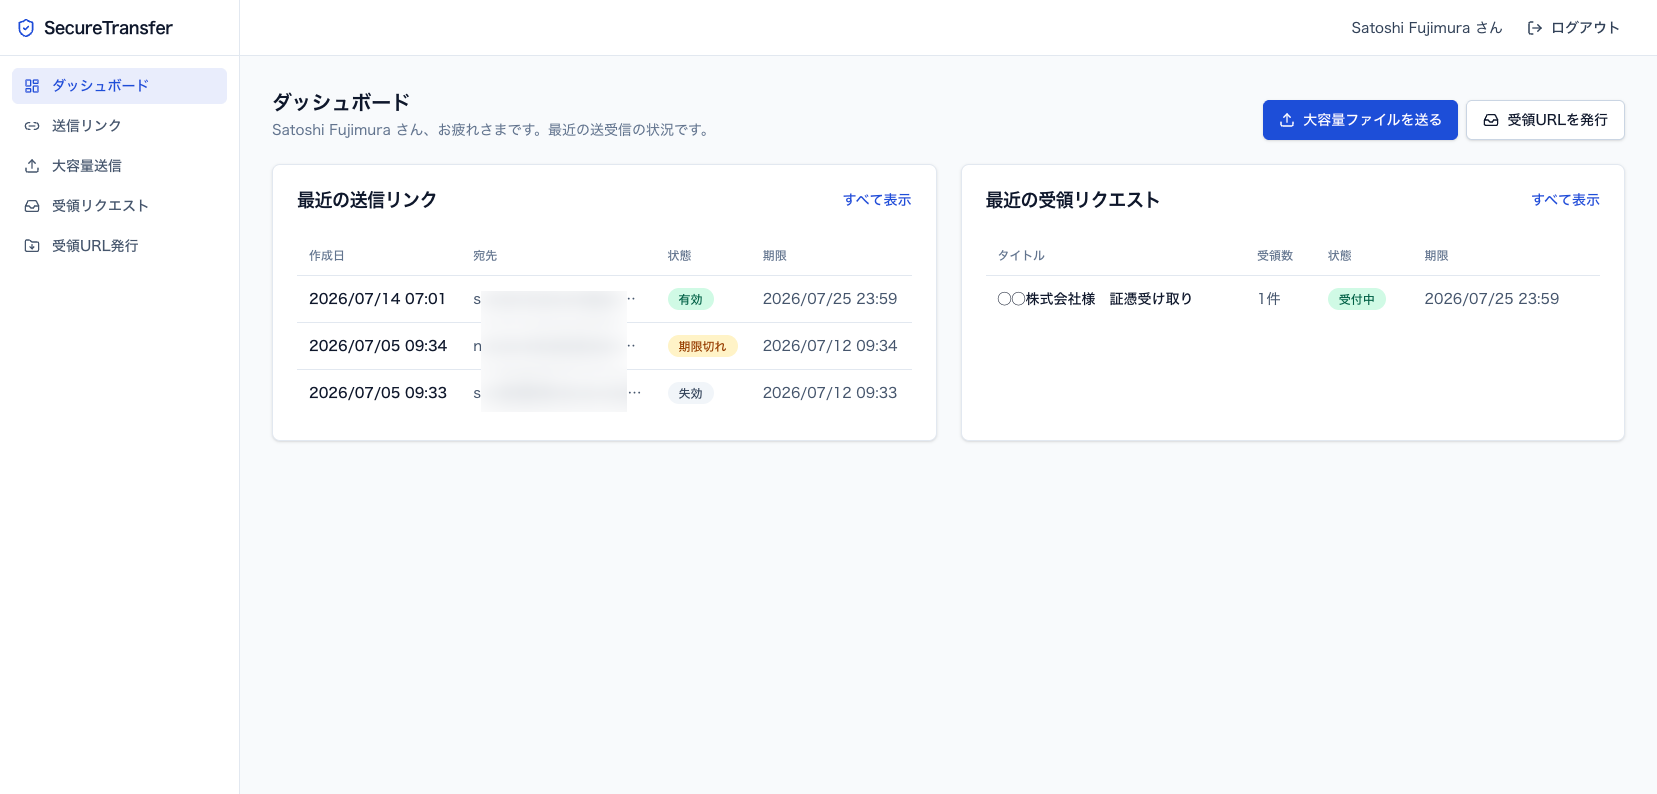
画像:SecureTransferのダッシュボード。送信リンクと受領リクエストの履歴を同じ画面で確認できます。
よくある質問
Q. オンラインストレージに変更すれば安全ですか。
A. ファイルの保存先を変更するだけでは不十分です。共有相手の指定、本人確認、有効期限、リンクの転送、アクセスの無効化、操作履歴、管理者権限なども適切に設定する必要があります。特に、誤送信が発生した場合に、ファイルへのアクセスを停止できることが重要です。
Q. OneDriveだけでPPAPを代替できますか。
A. OneDriveの共有リンクとファイル要求機能で、送受信に必要な条件を満たせるのであれば、PPAPの代替手段として利用できます。ただし、匿名共有の可否、取引先の本人確認、有効期限、操作履歴、ファイル所有者の引き継ぎなどが、社内の要件に合っているかを確認してください。
Q. パスワードを別の経路で送れば安全ですか。
A. パスワードを別の経路で送ることで、同じメール経路を使う場合よりも盗聴への対策になることはあります。しかし、宛先を間違えるリスクや、暗号化されたZIPファイルの内容をセキュリティ製品で検査しにくい問題は残ります。また、送信後にアクセスを無効化したり、ダウンロード履歴を管理したりすることもできません。
Q. 無料のファイル転送サービスを法人で利用できますか。
A. 法人利用が可能かどうかは、社内規程とサービスの利用条件によります。ファイルの保存場所や保存期間、暗号化、マルウェア検査、操作履歴、データの削除方法、再委託先などを確認してください。そのうえで、取り扱う情報に対して必要なセキュリティ要件を満たしていると説明できるサービスを選ぶ必要があります。
まとめ
PPAPの代替は、パスワード付きZIPファイルを別の方法で送るように変更するだけではありません。まずは、取引先への送信だけでよいのか、取引先からの受信も必要なのかを整理します。そのうえで、取引先のアカウント登録、ファイルの保存先、有効期限やアクセスの無効化、操作履歴などを比較し、自社の要件に合った方法を選んでください。
移行にあたっては、新しい方法を導入するだけでなく、対象業務と例外を決め、少人数で試したうえで、社内ルールの変更と取引先への案内まで進める必要があります。こうした運用面の対応まで含めて移行することで、パスワード付きZIPファイルを使う従来の方法に戻らない運用を実現できます。
コメント